
El hackeo de Binance de 6.300 millones comenzó con una entrevista de trabajo falsa
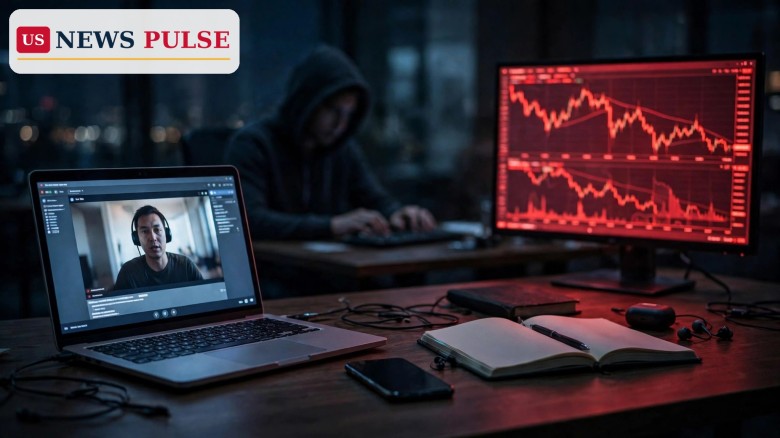
Binance ha revelado cómo comenzó el mayor robo de criptomonedas de la historia: no con una brecha en su motor de operaciones, sino con una entrevista de trabajo falsa. En una sesión informativa el martes 3 de noviembre de 2026, la plataforma afirmó que el hackeo de Binance de 6.300 millones de dólares empezó cuando un ingeniero de software fue atraído a través de una plataforma legítima de empleo, sometido a un falso proceso de selección y convencido de descargar una prueba de programación con un programa malicioso que eludió la seguridad de su equipo.
El robo tuvo lugar el 29 de octubre, cuando unos 6.300 millones de dólares salieron de las billeteras calientes de Binance. La empresa afirmó que desde entonces se han congelado unos 2.850 millones de dólares, y que alrededor del 98 por ciento de los tokens afectados se han repuesto con fondos propios, de modo que los usuarios no se verán afectados. El codirector ejecutivo Richard Teng afirmó que el FBI ha atribuido el ataque a Corea del Norte, una atribución que Pyongyang niega.
Puntos Clave
- Binance asegura que el robo de 6.300 millones del 29 de octubre, el mayor de la historia de las criptomonedas, comenzó con una entrevista de trabajo falsa en septiembre de 2026.
- Una prueba de programación descargada por un ingeniero contenía un malware de día cero que eludió la seguridad del equipo, según la empresa.
- En junio de 2026, otro ingeniero del equipo de billeteras instaló un paquete de Homebrew manipulado mientras buscaba una herramienta de inteligencia artificial.
- El 20 de octubre, los atacantes usaron el equipo comprometido y una herramienta interna de inteligencia artificial para llegar a los ordenadores de dos ingenieros de billeteras.
- Los fondos empezaron a salir a las 20:05 UTC del 29 de octubre y solo se contuvieron a las 00:10 UTC del 30 de octubre.
Qué Pasó
Binance afirmó que la campaña comenzó en septiembre de 2026, cuando un ingeniero fue contactado a través de una plataforma legítima de empleo por alguien que se hacía pasar por director de proyecto. El ingeniero pasó por una falsa entrevista por vídeo con un representante de recursos humanos, y luego por una supuesta entrevista con el director ejecutivo de una empresa ficticia. Finalmente, se le pidió descargar una prueba de programación en un ordenador de trabajo. Ese archivo, según Binance, contenía un malware de día cero, un programa que explota una vulnerabilidad desconocida hasta entonces y que eludió la seguridad del equipo.
Un segundo acceso se remontaba a junio de 2026, cuando otro ingeniero instaló un paquete de Homebrew manipulado buscando una herramienta de inteligencia artificial. El dispositivo fue sustituido, pero el equipo siguió expuesto.
El 20 de octubre, según Binance, los atacantes usaron el equipo comprometido a través de la falsa entrevista, junto con una herramienta interna de inteligencia artificial, para llegar a los ordenadores de dos ingenieros de billeteras. El 29 de octubre, usaron credenciales robadas para desplegar un contenedor y ejecutar un programa malicioso. Los fondos empezaron a salir a las 20:05 UTC, y la contención solo se logró a las 00:10 UTC del 30 de octubre, una ventana de poco más de cuatro horas.
Antecedentes y Contexto
El robo movilizó a fuerzas de seguridad y a plataformas rivales que congelaron fondos sospechosos. Binance suspendió primero los retiros y luego los reabrió por fases, y afirma haber cubierto la mayoría de las pérdidas.
El FBI atribuyó el ataque a TraderTraitor, asociado con el Grupo Lazarus; Corea del Norte lo niega. La falsa entrevista no es nueva: se ha documentado durante años contra trabajadores tecnológicos.
Hackeo de Binance de 6.300 Millones: Cómo se Desarrolló el Ataque
En primer lugar, Binance afirmó que los atacantes explotaron EIP-7702 de Ethereum para obtener derechos de ejecución sobre una billetera caliente. EIP-7702 permite delegar temporalmente la ejecución a código de contrato inteligente, lo que dio a los atacantes una forma de actuar con la autoridad de la billetera.
En segundo lugar, la computación multipartita de las billeteras calientes impidió revocar el acceso con una sola clave, lo que dificultó detener el ataque. Binance dijo además que bloqueó 57 intentos sospechosos vinculados con Corea del Norte este año.
Reacciones y Declaraciones
Binance ha presentado su revelación como parte de un esfuerzo por ser transparente sobre lo que salió mal, subrayando que los usuarios no asumirán el coste porque alrededor del 98 por ciento de los tokens afectados se han repuesto. La plataforma también afirmó que recurrirá a expertos independientes en ciberseguridad para revisar el incidente, reconociendo que las revisiones internas por sí solas pueden no restablecer la confianza tras una brecha de este tamaño.
Pyongyang niega la atribución, y el caso avivará el debate sobre billeteras calientes frente a almacenamiento en frío.
Por Qué Importa
El hackeo importa por tres razones: su tamaño, que pone a prueba a la mayor plataforma frente a un adversario vinculado con un Estado; su método, que muestra que la ingeniería social sigue siendo la vía más fiable de entrada; y sus consecuencias, con 2.850 millones recuperados y el 98 por ciento de los tokens repuestos.
El caso también advierte a los trabajadores sobre ofertas falsas y refuerza el consejo de custodiar los fondos a largo plazo.
Qué Sigue
La revisión independiente de ciberseguridad de Binance es el paso inmediato más importante. Si se publica, podría remodelar las prácticas del sector, y los 2.850 millones ya congelados podrían aumentar a medida que se rastreen nuevos movimientos.
Los reguladores podrían exigir mayores reservas y auditorías independientes. Para Binance, la transparencia sobre la revisión decidirá si esto se ve como una lección aprendida o una advertencia.
Preguntas Frecuentes
¿Cómo comenzó el hackeo de Binance?
Binance asegura que comenzó con una entrevista de trabajo falsa en septiembre de 2026. Un ingeniero fue contactado a través de una plataforma legítima de empleo, pasó por un falso proceso de entrevistas por vídeo y descargó una prueba de programación que contenía un malware de día cero.
¿Cuánto se robó en el hackeo de Binance?
Se robaron unos 6.300 millones de dólares el 29 de octubre de 2026. Se han congelado unos 2.850 millones, y el 98 por ciento de los tokens se han repuesto.
¿A quién culpa el FBI del hackeo de Binance?
El FBI ha atribuido el ataque a Corea del Norte, señalando a un grupo que llama TraderTraitor, asociado con el Grupo Lazarus. Corea del Norte niega la atribución.
¿Qué es EIP-7702 y por qué importó?
EIP-7702 permite que una cuenta de Ethereum delegue temporalmente la ejecución a código de contrato inteligente. Los atacantes la explotaron para actuar sobre una billetera caliente, sin que una sola clave pudiera revocar el acceso.
¿Perderán dinero los usuarios de Binance por el hackeo?
Binance asegura que no. La plataforma afirma que alrededor del 98 por ciento de los tokens afectados se han repuesto con fondos de la empresa, de modo que los usuarios no se verán afectados económicamente.
Lee más: informe original, atribución del FBI y negativa de Corea del Norte.
Imagen: ilustración original de US News Pulse, no una fotografía de Binance ni de un sitio fuente.
© 2026 US News Pulse. All rights reserved.
 Print
 Save