
Ciberataque al plasma de Francia intentó calentarlo a 110 °C y las alarmas lo salvaron
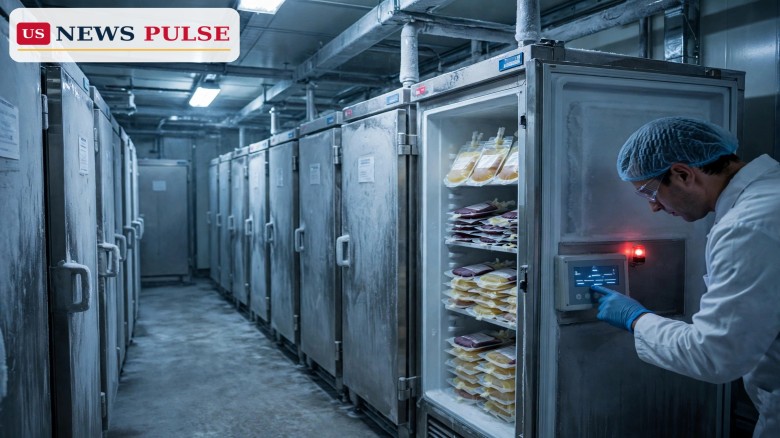
Un ciberataque contra un proveedor de refrigeración intentó convertir los depósitos de plasma sanguíneo congelado de Francia, guardados a menos 30 grados, hasta 110 grados, en un ataque que podría haber destruido suministros médicos vitales. Las alarmas sonaron a tiempo, el personal trasladó el plasma a un lugar seguro y no se perdió ni una sola bolsa. El ciberataque al plasma sanguíneo de Francia afectó a tres centros de almacenamiento en frío del servicio nacional de sangre el lunes 2 de noviembre de 2026.
Puntos Clave
- Un ciberataque afectó a tres centros de frío del servicio nacional de sangre de Francia, el Établissement Français du Sang, el lunes 2 de noviembre de 2026.
- Los atacantes intentaron subir las temperaturas, normalmente a menos 30 °C, hasta 110 °C, según Le Canard Enchaîné.
- Las alarmas detectaron la anomalía rápidamente, el personal trasladó el plasma a un lugar seguro y ningún producto sanguíneo resultó afectado.
- Los depósitos guardaban plasma para transfusiones y medicamentos; la recogida y la distribución continuaron sin interrupción.
- La agencia de ciberseguridad francesa ANSSI y el Ministerio de Sanidad investigan; todavía no se ha culpado a nadie.
Qué Pasó
El ataque no golpeó directamente al servicio de sangre, sino al proveedor de refrigeración Coolworld, que controla las unidades de frío de tres centros del Établissement Français du Sang, conocido como EFS. Los atacantes cambiaron los umbrales de temperatura y descongelación, llevando los valores habituales de menos 30 °C hasta 110 °C, un cambio que habría arruinado el material congelado.
Pero sí se detectó. Las alarmas del EFS captaron la anomalía con rapidez y el personal trasladó el material a un lugar seguro. El servicio aseguró que ningún producto resultó afectado, que no hubo consecuencias para la salud y que no se perdió sangre, y que la recogida y la distribución continuaron sin interrupción. Le Canard Enchaîné informó primero; Coolworld dijo que estaba al tanto, y el EFS subrayó que no fue el objetivo directo.
Antecedentes y Contexto
El servicio nacional de sangre de Francia recoge, analiza, procesa y distribuye productos sanguíneos en todo el país, y el plasma es uno de sus materiales más sensibles. El plasma, el líquido pálido que transporta las células sanguíneas, se congela para su almacenamiento y debe mantenerse a temperaturas muy bajas para seguir siendo utilizable. Una parte va a los hospitales para transfusiones; el resto se procesa en medicamentos para deficiencias inmunitarias y trastornos de coagulación. Perderlo afectaría a la atención de urgencia y al suministro de medicamentos.
Por eso las cifras son tan alarmantes: un plasma a menos 30 °C calentado hasta 110 °C quedaría destruido, y el daño no se vería hasta abrir las bolsas. El ataque contaba con ese retraso; las alarmas rompieron el plan. También encaja en un patrón europeo: en octubre, supermercados de nueve países denunciaron alimentos estropeados tras ataques a la refrigeración, cientos de tiendas francesas se vieron afectadas y la industria cárnica británica fue atacada el martes 4 de noviembre.
Ciberataque al plasma sanguíneo de Francia: cómo las alarmas salvaron el suministro
El factor decisivo no fue el ataque, sino la defensa. La vigilancia detectó el cambio a tiempo para que el personal interviniera, y trasladar el plasma a un lugar seguro funcionó como estaba previsto. Los expertos subrayan que ningún sistema es inexpugnable; la prueba es la rapidez de detección y contención. El servicio francés aprobó: la anomalía se detectó, el material se salvó y el servicio siguió funcionando.
El ataque también deja al descubierto un punto débil de la sanidad moderna: hospitales y servicios de sangre dependen de proveedores externos para refrigeración, software y vigilancia remota, y quien compromete a un proveedor llega a muchos clientes a la vez. Proteger al proveedor, y no solo al usuario final, es ahora una cuestión central, y una razón por la que la ANSSI, la agencia de ciberseguridad de Francia, participa junto al Ministerio de Sanidad.
Reacciones y Declaraciones
El servicio de sangre actuó con rapidez para tranquilizar a la población: ningún producto ni muestra resultó afectado, no hubo consecuencias para la salud y no se perdió sangre. La recogida y la distribución continuaron sin interrupción. El énfasis fue deliberado: la primera pregunta es si las donaciones y las transfusiones son seguras, y la respuesta fue que lo son.
Coolworld dijo que estaba al tanto, mientras el servicio subrayó que no fue el objetivo directo. Ninguno ha nombrado a un sospechoso y los investigadores no han culpado a ningún grupo ni país. El Ministerio trabaja con la ANSSI, y no se ha dicho cuándo se identificará a los responsables.
Por Qué Importa
Este ataque importa porque apuntó a algo que la mayoría da por intocable: el suministro de sangre. Un ataque exitoso no habría sido noticia por datos robados o un rescate, sino por estantes vacíos en los hospitales y un hueco en los medicamentos de plasma. Que no se perdiera nada no hace menos grave el intento: los atacantes ya atacan las cadenas de frío médicas, donde el daño es físico y tardío.
También importa como advertencia para Europa: la misma oleada ya ha estropeado alimentos en supermercados de nueve países y ha alterado la industria cárnica británica. Si los mismos métodos llegan a un servicio nacional de sangre a través de su proveedor, otros sistemas sanitarios revisarán sus defensas, desde la vigilancia de la temperatura hasta la seguridad de sus empresas de mantenimiento.
Qué Sigue
La ANSSI y el Ministerio intentarán ahora determinar cómo entraron los atacantes, si otros clientes se vieron afectados y quién fue el responsable. No hay plazo ni sospechoso. Se espera que el servicio revise sus acuerdos con proveedores y su vigilancia, y que otros organismos sanitarios franceses revisen sus defensas de frío. Los investigadores también buscarán un punto de entrada y un motivo comunes en los tres incidentes.
Preguntas Frecuentes
¿Qué ocurrió en el ciberataque al plasma sanguíneo de Francia? El lunes 2 de noviembre de 2026, unos atacantes golpearon a un proveedor de refrigeración e intentaron subir las temperaturas de tres centros del servicio nacional de sangre, de menos 30 °C a 110 °C.
¿Se perdió sangre o plasma? No. Las alarmas detectaron el cambio, el personal trasladó el plasma a un lugar seguro y el servicio aseguró que ningún producto resultó afectado y que no se perdió sangre.
¿A quién se atacó? El objetivo directo fue la empresa de refrigeración Coolworld, proveedora del Établissement Français du Sang. El servicio aseguró que no fue el objetivo directo.
¿Quién investiga? La agencia nacional de ciberseguridad de Francia, ANSSI, y el Ministerio de Sanidad. Todavía no se ha culpado a nadie.
¿Forma parte de un patrón más amplio? Sí. Supermercados de nueve países denunciaron alimentos estropeados tras ataques a la refrigeración en octubre, y la industria cárnica británica fue atacada el 4 de noviembre.
Lea más: El hackeo a Binance drena 5.700 millones en el mayor robo cripto jamás reportado; El FBI culpa a Corea del Norte del hackeo de 6.300 millones de dólares a Binance; y La filtración de Chainalysis expone nombres y correos tras un ataque con IA.
© 2026 US News Pulse. All rights reserved.
 Print
 Save