

 | Today's Date:
El Parcheo con IA Causó los Apagones en EE. UU., Dice el Jefe de Inteligencia - US News Pulse
El jefe de inteligencia de Estados Unidos ha dicho al Congreso que la oleada de apagones que dejó sin servicio a bancos, vuelos, sistemas de pago e incluso a la red clasificada de la NSA esta semana fue causada por un frenético parcheo de seguridad, no por hackers ni por un enemigo extranjero. El director de Inteligencia Nacional, Jay Clayton, afirmó que los fallos fueron accidentes de mantenimiento, vinculados a un esfuerzo urgente por corregir graves fallos de software, muchos descubiertos con ayuda de la IA. «Según lo que sabemos hoy, tras una gran diligencia digital, se trata de apagones de servicio independientes asociados a mantenimiento y cambios técnicos. No son ataques coordinados ni patrocinados por un Estado», dijo Clayton ante el Comité de Seguridad Nacional de la Cámara el miércoles 18 de noviembre de 2026.
Puntos Clave
- Clayton, el secretario del DHS, Markwayne Mullin, y el subdirector del FBI, Christopher Raia, dijeron al Comité de Seguridad Nacional el 18 de noviembre que los apagones fueron causados por parcheo, no por ciberataques.
- Clayton los llamó «apagones de servicio independientes por mantenimiento y cambios técnicos», no «ataques coordinados ni patrocinados por un Estado».
- NSANet, la plataforma clasificada de la NSA, se cayó el 17 de noviembre tras un parcheo en PHP, después de hallarse fallos el mes pasado.
- Los fallos afectaron a Microsoft, JPMorgan Chase, United Airlines, Apple Pay y la NSA, además de las cancelaciones de vuelos de la FAA.
- Mullin estaba «un 98 por ciento seguro» de que ningún adversario hackeó los sistemas; el DHS convocará una llamada con la industria.
Qué Pasó
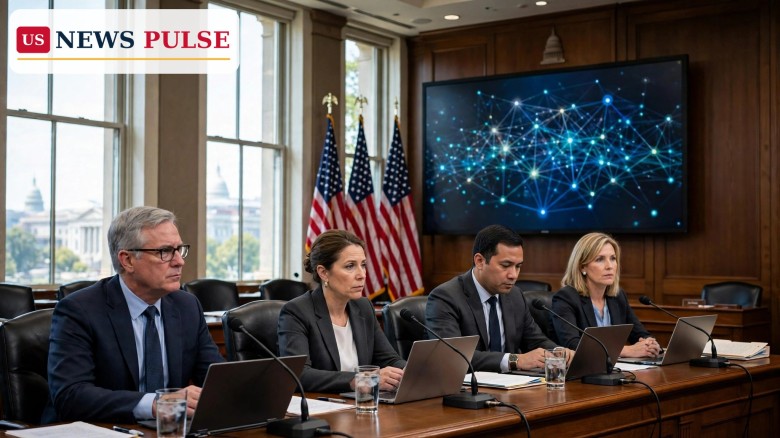
Los tres funcionarios comparecieron ante el Comité de Seguridad Nacional el miércoles 18 de noviembre para explicar una semana en la que uno tras otro de los grandes sistemas estadounidenses se apagaron. Los bancos no podían procesar pagos, los viajeros quedaron varados y la red clasificada de la NSA dejó de funcionar. La audiencia fue la primera oportunidad de dar una sola explicación pública, y la respuesta fue sorprendentemente común: mantenimiento.
Clayton fue directo: los apagones no estaban relacionados entre sí ni fueron obra de ningún enemigo, sino efectos de un trabajo de reparación urgente. Mullin lo respaldó y afirmó estar «un 98 por ciento seguro» de que los fallos «no tenían nada que ver con adversarios que hackearan los sistemas de EE. UU.». Raia estaba junto a ellos: el caos fue autoinfligido, el precio de corregir fallos peligrosos antes de que los atacantes los explotaran.
Antecedentes y Contexto
La semana empezó mal y fue a peor. El martes 17 de noviembre, NSANet, la plataforma clasificada de la NSA, se cayó y dejó al personal sin acceso a la red interna de inteligencia. El fallo se extendió al centro de Georgia, donde los empleados no pudieron iniciar sesión por tercer día consecutivo. Fue el cuarto gran fallo de la semana, y el que más alarmó a Washington: la agencia que defiende al país de los ciberataques no podía mantener su propia red.
En otros lugares, el daño fue más visible. Los clientes de JPMorgan Chase sufrieron apagones bancarios, y Mullin ya había culpado a la inteligencia artificial. Las cancelaciones de vuelos de la FAA dejaron varados a viajeros y llevaron a la Casa Blanca a reuniones de emergencia. El secretario de Estado, Marco Rubio, ya había dicho que había «cero evidencia» de un ataque extranjero.
El Parcheo con IA Causó los Apagones en EE. UU.
Lo que realmente ocurrió, según Clayton, fue un trabajo de reparación realizado a una velocidad peligrosa. El mes pasado se hallaron graves vulnerabilidades en software de uso generalizado, y la inteligencia artificial ayudó a encontrarlas más rápido que nunca. Una vez conocidos los fallos, comenzó la carrera para cerrarlos antes de que hackers hostiles los explotaran. Eso significó parchear sistemas del gobierno y de la industria a la vez, con prisa y sin tiempo para probar qué podían romper los parches.
La propia red de la NSA fue el ejemplo más claro. Clayton dijo a Fox Business que el fallo de NSANet estuvo vinculado al parcheo en PHP tras los fallos hallados el mes pasado. La mayoría de los demás apagones, afirmó, vinieron de la misma prisa: equipos de todo el país aplicaban correcciones halladas con IA, y las propias correcciones dejaban los sistemas fuera de servicio. El parcheo no fue obra de un enemigo: fue la defensa, aplicada con tanta urgencia que causó la interrupción que pretendía evitar.
Reacciones y Declaraciones
Mullin, cuyo departamento protege la infraestructura, fue el más enfático de los tres. Su «98 por ciento seguro» dejó poco lugar a dudas, y prometió acción: el DHS convocará una llamada con líderes de la industria, y las empresas que hagan parches masivos deberían avisar a los clientes antes de dejar los sistemas fuera de servicio. El mensaje: el parcheo necesita mejor gestión, no detenerse.
Por Qué Importa
La audiencia importa porque pone fin a una semana de miedo con una respuesta oficial. Para viajeros, clientes y empresas, la diferencia entre un ciberataque y una reparación fallida es la diferencia entre un país bajo asalto y un país que rompió sus propios sistemas al intentar arreglarlos. Lo primero exige represalias; lo segundo exige mejor ingeniería.
Pero la respuesta plantea una pregunta más difícil. Si los sistemas de los que depende EE. UU. pueden caer por sus propias reparaciones, el país es más frágil de lo que parece. La IA encuentra fallos más rápido de lo que los humanos pueden corregirlos con seguridad, y la prisa por parchear ya es un riesgo en sí misma. El próximo fallo puede venir no de un enemigo, sino de la próxima actualización.
Qué Sigue
El DHS convocará su llamada con la industria en los próximos días, y la exigencia de Mullin de que las empresas avisen a los clientes antes de un parche importante será la primera prueba de si la lección ha calado. Es probable que el Congreso pida un informe completo sobre qué vulnerabilidades se hallaron y por qué fallaron tantos sistemas a la vez.
Preguntas Frecuentes
¿Qué causó los apagones de la semana en EE. UU.?
El mantenimiento rutinario y el parcheo de seguridad, dijeron los tres funcionarios al Comité de Seguridad Nacional de la Cámara el 18 de noviembre de 2026.
¿Fue un ciberataque?
No. Clayton los llamó «apagones de servicio independientes asociados a mantenimiento y cambios técnicos», «no ataques coordinados ni patrocinados por un Estado». Mullin estaba «un 98 por ciento seguro» de que ningún adversario hackeó los sistemas.
¿Por qué se cayó la red de la NSA?
Clayton dijo que NSANet se cayó el 17 de noviembre por el parcheo en PHP, tras hallarse grandes vulnerabilidades el mes pasado.
¿Qué servicios se vieron afectados?
Microsoft, JPMorgan Chase, United Airlines, Apple Pay y la NSA, además de las cancelaciones de vuelos de la FAA.
¿Qué pasa ahora?
El DHS convoca una llamada con la industria, y Mullin dijo que las empresas que hagan parches masivos deberían avisar antes de dejar los sistemas fuera de servicio.
Leer más: Caída de NSANet: la Red Clasificada de la NSA en el Cuarto Fallo Grave de EE. UU. • Las Amenazas de Irán contra los Estadounidenses Aumentaron Mucho, Advierte Clayton

La redacción de US News Pulse cubre las noticias de última hora en Estados Unidos y el mundo a partir de agencias de noticias, comunicados oficiales y fuentes identificadas. Cada historia se revisa según nuestros estándares editoriales antes de publicarse. Correcciones y sugerencias: info@usnewspulse.com
Conozca nuestra redacciónLeave a Comment